
- Confidentialité et sécurité
Protéger un PDF en ligne : est-ce vraiment sans danger ?
Pour mettre un mot de passe sur un contrat ou noircir un numéro de compte, beaucoup de gens passent par un site gratuit. Ce geste de protection commence par un envoi : le document part en clair vers un serveur, serveur où il peut se passer des choses que vous ne contrôlez pas.
Cet article est également disponible en English, Deutsch, Italiano, Español et Português.
Emmanuel Jégo
Publié le
Pour protéger un document, on commence par le confier
Un service qui chiffre votre PDF sur son serveur doit recevoir deux choses : le fichier en clair et le mot de passe que vous venez de choisir. Pour retirer un mot de passe, il reçoit le fichier verrouillé et sa clé, puis fabrique la version lisible. Pour caviarder, il reçoit le document complet, y compris ce que vous vouliez cacher.
Ce n’est pas une accusation. Sans ces éléments, le serveur ne peut pas faire le travail.
Que devient le mot de passe ensuite ? Les réponses varient. Smallpdf écrit sur sa page de protection « We never save your document passwords ». Sejda indique sur sa page de sécurité que « Document passwords are encrypted at rest », sans préciser de durée. Les politiques d’iLovePDF, PDF24 et LightPDF, consultées le 3 novembre 2026, n’en parlent pas. Rien de tout cela ne signifie qu’un de ces services conserve votre mot de passe. Mais ni ces déclarations ni ce silence ne se vérifient depuis votre navigateur.
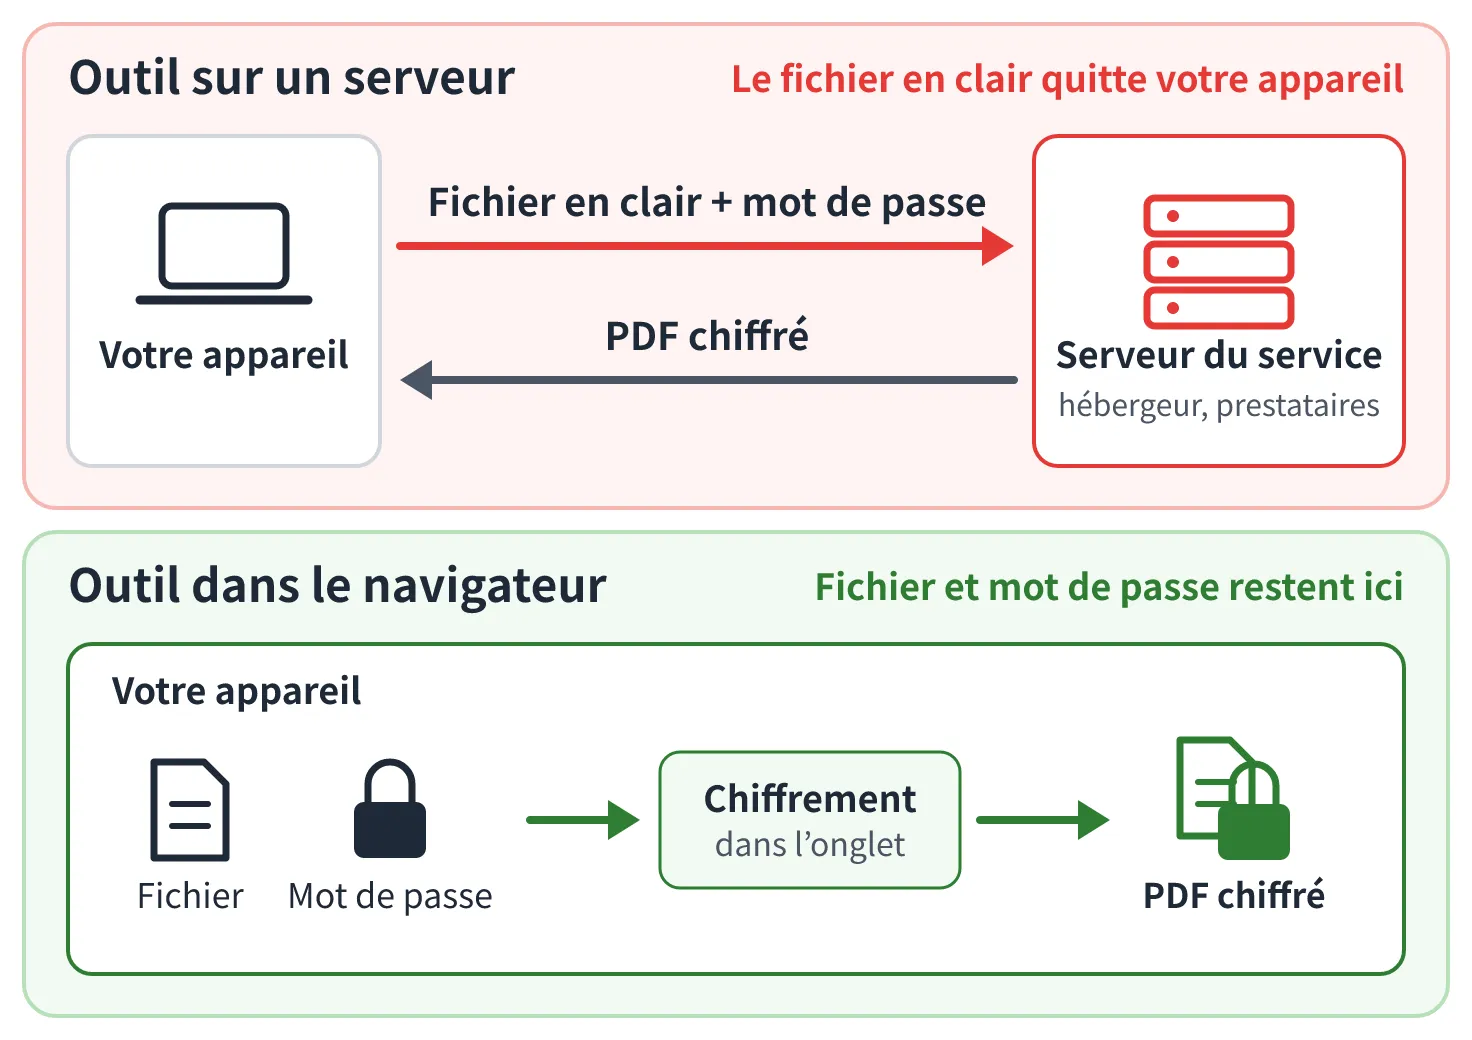
Certains éditeurs font d’ailleurs eux-mêmes la différence. Sejda oppose son outil en ligne à sa version de bureau, où « the files never leave your computer ». Adobe distingue dans ses conditions d’utilisation le contenu stocké en local, « never reviewed by us », du contenu placé dans son cloud, qui peut être analysé automatiquement pour détecter les contenus illégaux ou abusifs. La ligne de partage est bien là : ce qui reste sur votre appareil, et ce qui en sort.
Ce qui est déjà arrivé à des documents envoyés
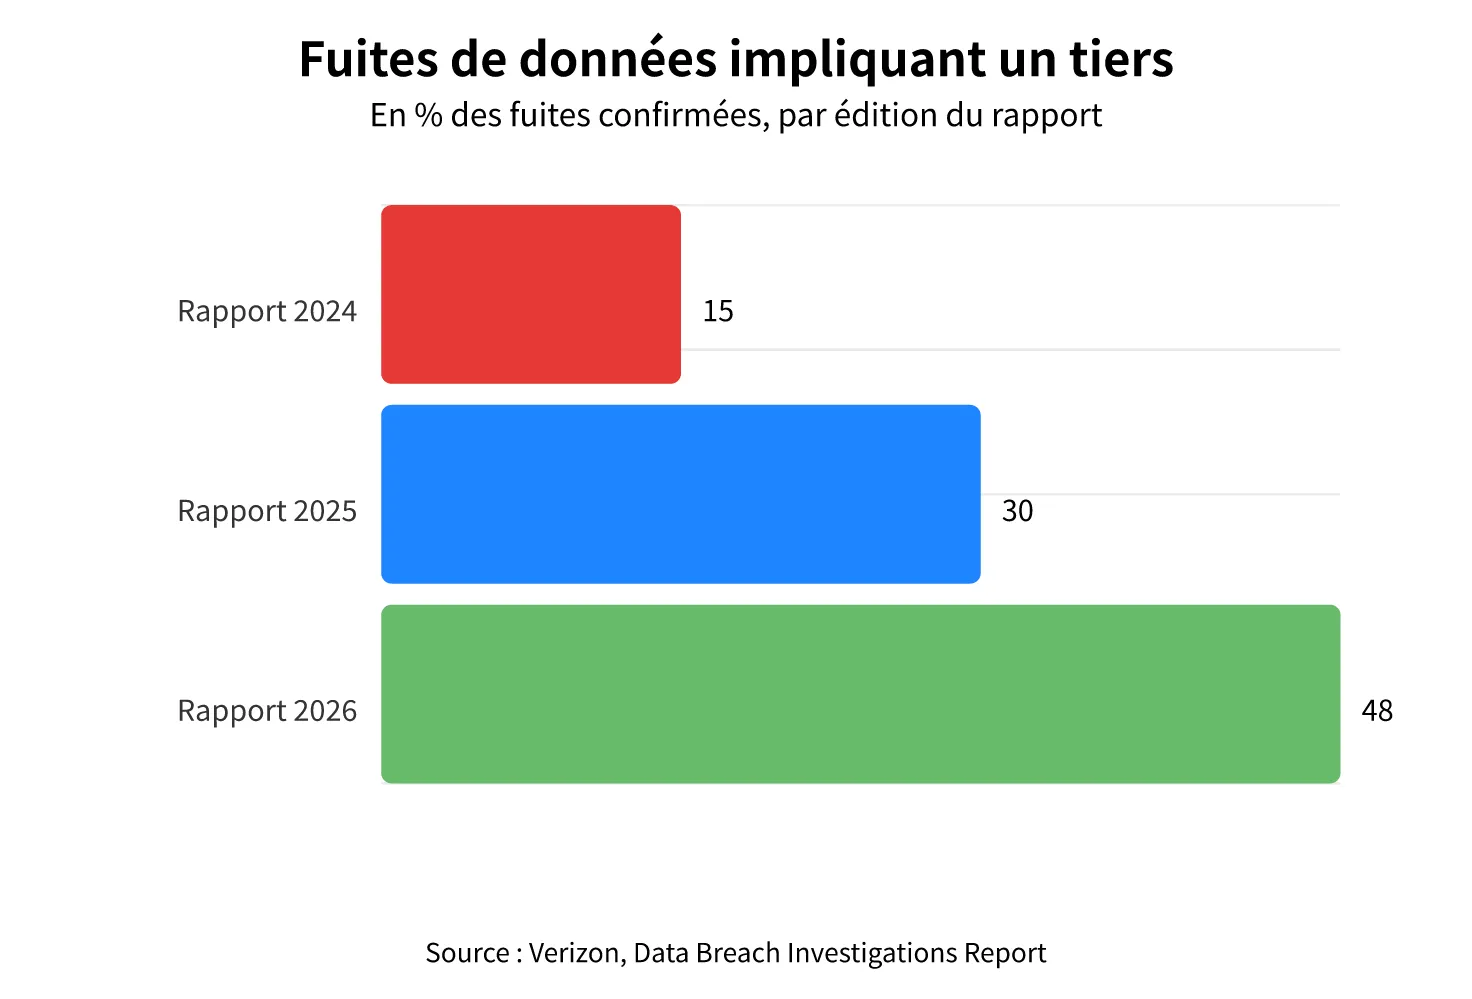
Le risque d’un envoi dépend de la sécurité d’une entreprise que vous ne pouvez pas auditer. Et les tiers pèsent de plus en plus lourd dans les fuites de données : selon le rapport annuel de Verizon, un tiers était impliqué dans 15 % des fuites de l’édition 2024, 30 % en 2025 et 48 % en 2026. La mesure est large : elle couvre toutes les fuites et inclut les failles de logiciels tiers. Elle situe le contexte et ne prouve rien sur un service en particulier.
Le même mouvement se voit en France, où la CNIL a reçu 6 167 notifications de violations de données en 2025, un record.
89 062 documents en accès libre
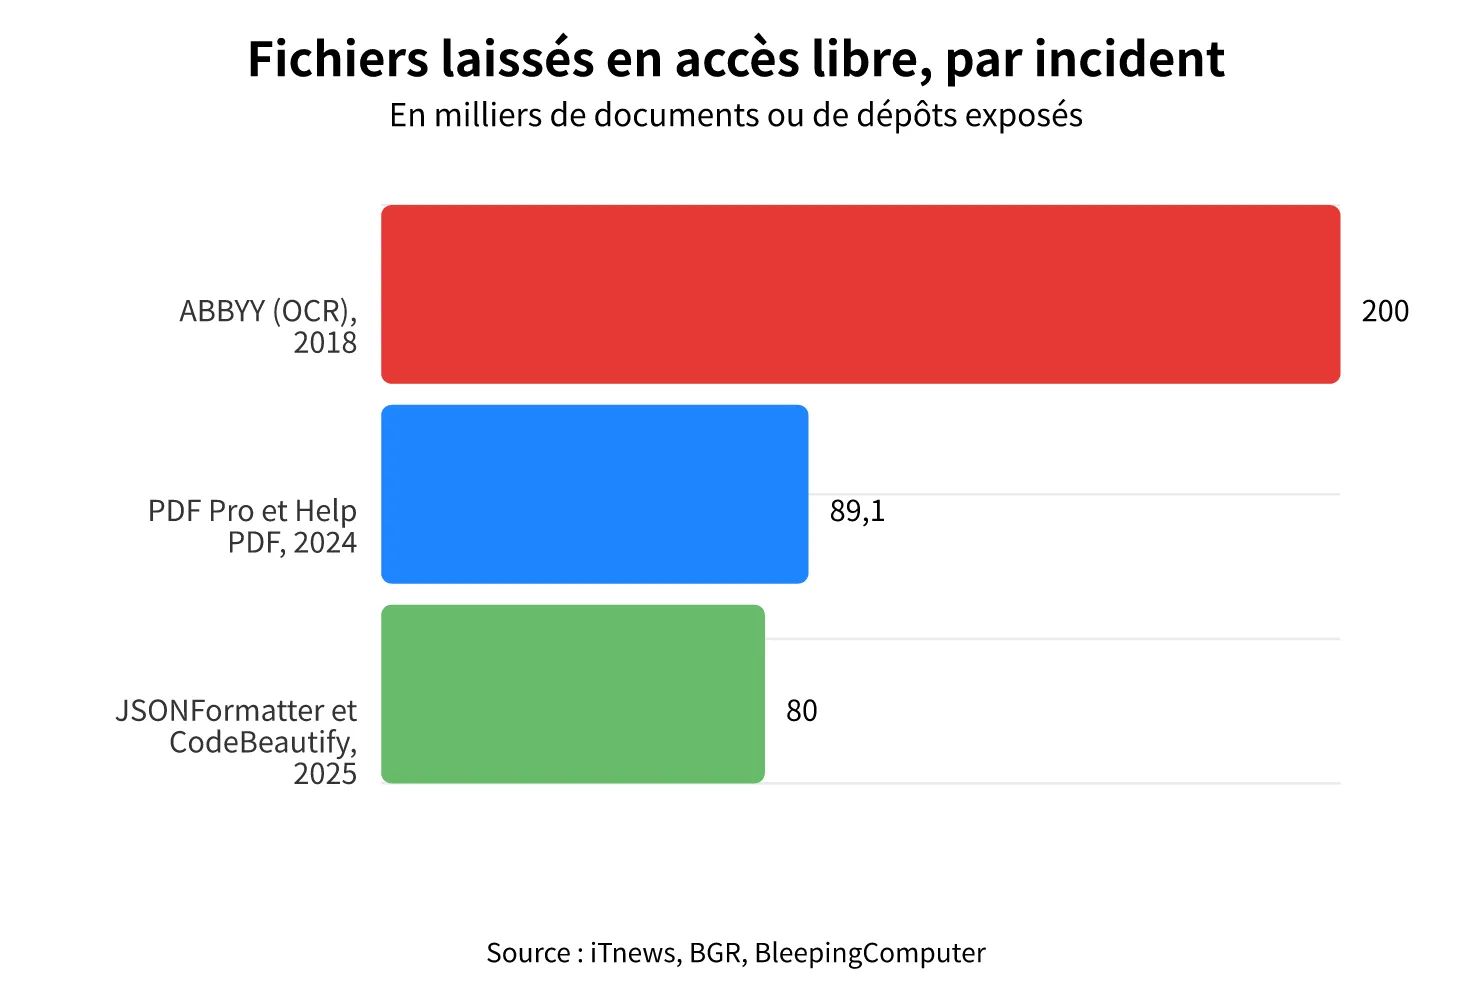
En juillet 2024, Cybernews a révélé que deux convertisseurs en ligne, PDF Pro et Help PDF, laissaient les fichiers de leurs utilisateurs dans des espaces de stockage Amazon S3 ouverts à tous. Ses chercheurs ont recensé 89 062 documents, dont 87 818 chez PDF Pro et 1 244 chez Help PDF : passeports, permis de conduire, certificats, contrats. Au moment de la publication, l’éditeur n’avait pas répondu aux chercheurs.
Personne n’a eu besoin de pirater quoi que ce soit. Le stockage était mal configuré, et les utilisateurs ne pouvaient pas le voir.
Le même schéma ailleurs
Cette erreur se répète, et rarement sous la forme d’une attaque sophistiquée.
- ABBYY, 2018. Une base de données ouverte sans mot de passe chez cet éditeur de logiciels d’OCR exposait environ 200 000 documents scannés, dont des contrats et des accords de confidentialité, liés selon ABBYY à l’un de ses clients.
- Box, 2019. Des clients avaient rendu publics, souvent sans le vouloir, des dossiers partagés aux adresses faciles à deviner. Des chercheurs y ont trouvé des photos de passeport et des documents financiers, sur des centaines de clients au total.
- JSONFormatter et CodeBeautify, 2025. Ces outils servent à formater du code, pas des PDF, mais l’histoire vaut le détour. Plus de 80 000 dépôts étaient exposés, et de fausses clés d’accès plantées par des chercheurs ont été utilisées 48 heures après leur dépôt, soit 24 heures après la suppression du contenu. Une suppression n’efface pas ce qui a déjà été récupéré.
Ce que promettent les conditions d’utilisation
Précisons d’abord un point : nous n’avons trouvé aucune fuite de documents établie chez les grands services en ligne. Leurs pages publiques, consultées le 3 novembre 2026, contiennent de vrais engagements : le plus souvent une suppression annoncée entre une heure et 72 heures, parfois un chiffrement en transit et au repos ou une certification ISO/IEC 27001.
Ces engagements sont sérieux, et rien n’indique qu’ils ne soient pas respectés. Mais une suppression annoncée reste une promesse : aucune des politiques que nous avons lues ne cite d’audit de la suppression, et vous ne pouvez pas la contrôler depuis votre navigateur. Elle ne couvre pas non plus le moment où le fichier est stocké, justement celui où PDF Pro a exposé les siens.
Adobe a montré en 2024 à quel point ces textes comptent. Des conditions modifiées mentionnaient un accès au contenu par des méthodes « automated and manual », et une fenêtre d’acceptation bloquait les applications. L’entreprise a publié une clarification le 6 juin, puis de nouvelles conditions le 18 juin, et a répondu n’avoir jamais entraîné d’IA générative sur le contenu de ses clients.
Hébergé en Europe ne veut pas dire hors d’atteinte
Un serveur en Europe ne dit pas quel droit s’applique à celui qui l’exploite, ni à ses prestataires. Smallpdf et Sejda, deux services européens, citent par exemple Cloudflare ou Google Cloud parmi leurs prestataires. Ces sociétés américaines sont soumises au CLOUD Act.
Microsoft n’édite pas ces outils, mais son exemple dit bien le problème. Le 10 juin 2025, sous serment devant une commission d’enquête du Sénat, on a demandé au directeur des affaires publiques et juridiques de Microsoft France s’il pouvait garantir que des données de citoyens français ne seraient jamais transmises sur injonction américaine sans l’accord des autorités françaises. Sa réponse : « Non, je ne peux pas le garantir, mais, encore une fois, cela ne s’est encore jamais produit. »
La seconde moitié de sa phrase compte autant que la première. Nous n’avons trouvé aucun cas documenté d’autorités obtenant un fichier auprès d’un outil PDF en ligne. C’est une possibilité juridique, et vous n’avez aucun moyen de savoir quel droit s’applique à votre fichier.
La question se pose aussi hors d’Europe. L’article 7 de la loi chinoise sur le renseignement impose aux organisations de coopérer avec les services de renseignement, même si sa portée pratique reste débattue. Or les conditions de LightPDF situent Wangxu Technology, titulaire de la marque, à Shenzhen.
Si vous traitez les données de clients ou de salariés, l’enjeu devient aussi réglementaire. Selon notre lecture du RGPD, un service à qui vous envoyez ces documents devient en principe votre sous-traitant (article 28), ce qui suppose des garanties et un contrat. Et ce statut n’est pas théorique : la CNIL a infligé en 2022 une amende de 1,5 million d’euros à un sous-traitant, après une fuite de données de santé révélée en 2021. Un traitement sur votre appareil évite de confier le contenu à un tiers, ce qui va dans le sens de la minimisation (article 5) et de la protection dès la conception (article 25). Cette lecture n’est pas une position de la CNIL, et elle ne remplace pas l’avis de votre DPO.
Caviarder en ligne : envoyer ce que vous voulez cacher
Le caviardage pousse le paradoxe au plus loin. Vous voulez faire disparaître un nom, un numéro de compte ou un diagnostic, et un outil sur serveur reçoit justement ces informations, en clair, avant de les retirer.
Caviarder, c’est retirer la donnée du fichier, pas seulement la recouvrir. Un rectangle noir posé sur un texte le laisse dans le document, où un copier-coller suffit parfois à le retrouver. C’est arrivé au ministère américain de la Justice avec les dossiers Epstein fin 2025, et aux avocats de Paul Manafort en 2019. Ces erreurs de méthode ne viennent pas d’outils en ligne.
Mais même un caviardage parfait ne règle pas la question de la plateforme. La copie que vous diffusez ne contient plus rien de sensible. L’original, lui, contenait tout, et c’est lui qui a voyagé jusqu’au serveur. Si ce serveur fuit, le résultat impeccable ne vous protège plus.
Dans le navigateur, ce problème n’existe pas : l’original reste sur votre appareil pendant toute l’opération, et seul le fichier final en sort, si vous décidez de l’envoyer.

Caviarder un PDF
Marquez ce qui doit disparaître : le contenu est retiré du fichier, dans votre navigateur.

Ce que vous pouvez vérifier par vous-même
Une promesse de suppression se croit sur parole. Un traitement local se constate. Avec nos outils, le fichier est ouvert, modifié et enregistré dans votre onglet de navigateur : Protéger un PDF chiffre en AES 256 bits dans le navigateur, sans transmettre ni le document ni le mot de passe, et Déverrouiller un PDF fonctionne de la même façon. Notre page sur la confidentialité par conception décrit le test qui permet de le constater vous-même.

Protéger un PDF par mot de passe
Chiffrez votre PDF en AES 256 bits : le fichier et le mot de passe restent sur votre appareil.
Le traitement local ne règle pas tout, et autant le dire ici :
- Votre appareil. Si votre ordinateur est compromis, un outil local ne vous protège pas. Un fichier chiffré ne vaut pas mieux que son mot de passe.
- Le code de la page. Votre navigateur exécute le code que nous lui envoyons, et vous nous faites confiance sur ce code. Notre site est lui aussi hébergé chez Cloudflare, mais vos fichiers n’y passent pas. Ce code s’exécute dans votre navigateur : contrairement à ce qui se passe sur un serveur, il peut être inspecté.
- Nos statistiques. Nous enregistrons des événements d’usage : l’outil utilisé, le nombre et la taille des fichiers, les options choisies. Jamais le contenu du document. Notre politique de confidentialité en donne la liste.
- Trois exceptions. Nos convertisseurs Word, Excel et PowerPoint envoient le fichier à notre serveur, qui passe par Microsoft pour la conversion, avec un transfert chiffré et une suppression automatique après traitement. Sur ces trois outils, vous nous croyez sur parole, comme pour tout service en ligne.
Une règle simple pour les documents sensibles
Un document qu’on veut protéger ne devrait pas avoir à quitter votre appareil pour l’être. Avant d’utiliser un outil en ligne pour un contrat, une pièce d’identité ou un bulletin de salaire :
- demandez-vous si le fichier part sur un serveur, et cherchez la réponse dans ses pages plutôt que dans son slogan ;
- méfiez-vous des convertisseurs que vous ne connaissez pas, surtout s’ils arrivent en tête d’une publicité ;
- pour chiffrer ou caviarder, préférez un outil qui traite le fichier dans votre navigateur.
Sur Visual PDF, le chiffrement, le déverrouillage et le caviardage se font dans votre navigateur, sans compte. Déposez un fichier et voyez par vous-même.
Emmanuel Jégo
Foundateur @VisualPDF
Depuis 2020, je construis des outils pour vous aider à manipuler des fichiers PDF facilement, tout en respectant vos données privées.